SBI के 3,897 ग्राहकों का डेटा डार्क वेब पर हुआ लीक? नाम, फोन नंबर और पते उजागर होने पर बैंक ने तोड़ी चुप्पी
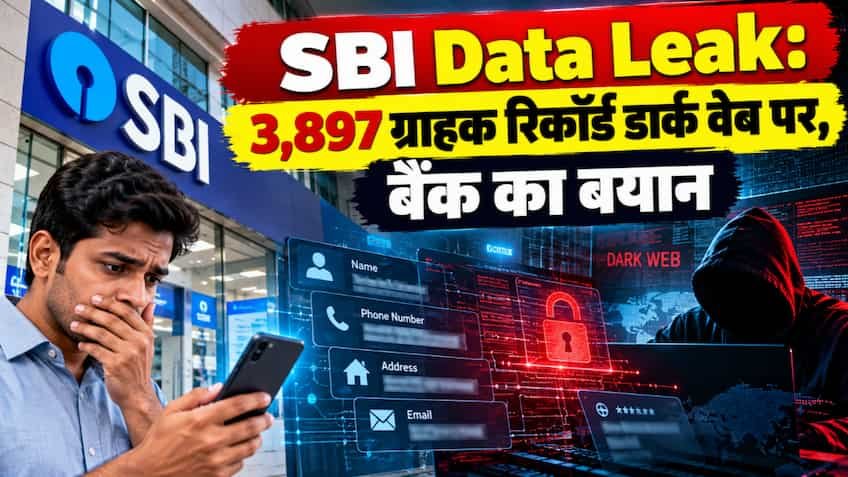
देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) के खाताधारकों की सुरक्षा को लेकर एक चौंकाने वाला मामला सामने आया है, जिसने देश भर के बैंकिंग सिस्टम में सनसनी फैला दी है। डार्क वेब पर 3,897 ग्राहकों की संवेदनशील निजी जानकारियां मौजूद होने की पुष्टि के बाद साइबर सुरक्षा और बैंक के डिजिटल इंफ्रास्ट्रक्चर पर गंभीर सवाल खड़े हो गए हैं। इस डेटा में ग्राहकों के नाम, मोबाइल नंबर से लेकर उनके रिहायशी पते तक शामिल होने की खबर ने खाताधारकों की चिंता बढ़ा दी है। जैसे ही यह मामला सार्वजनिक हुआ, बैंक प्रबंधन तुरंत हरकत में आया और स्टॉक एक्सचेंज को दी गई नियामक फाइलिंग (Regulatory Filing) में पूरी स्थिति साफ करते हुए आधिकारिक बयान जारी किया। बैंक ने सुरक्षा एजेंसियों के साथ मिलकर इस मामले की व्यापक फोरेंसिक जांच शुरू कर दी है, ताकि यह पता लगाया जा सके कि यह डेटा बैंक के अपने सर्वर से लीक हुआ है या किसी बाहरी थर्ड-पार्टी वेंडर के सिस्टम से बाहर निकला है।
डार्क वेब पर क्या-क्या बिका? 3.75 लाख रिकॉर्ड्स की जांच में सामने आया सच
इस पूरे घटनाक्रम की शुरुआत तब हुई जब इंटरनेट के अंधेरे कोने यानी डार्क वेब के हैकिंग फोरम पर लगभग 3.75 लाख रिकॉर्ड्स का एक बड़ा डेटासेट तैरता हुआ पाया गया। भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In), डिफेंस साइबर एजेंसी और बैंक के अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर ने जब इस डेटा पर अलर्ट जारी किया, तो बैंक ने इसका प्रारंभिक विश्लेषण कराया। इस पड़ताल में पाया गया कि उन फाइलों में से 3,897 रिकॉर्ड्स वास्तविक ग्राहकों के संवेदनशील पर्सनल आइडेंटिफायबल इंफॉर्मेशन (PII) से सीधे जुड़े हुए हैं। लीक हुए डेटासेट में ग्राहकों के पूरे नाम, जेंडर, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, ईमेल आईडी, पते, बैंक ब्रांच और कस्टमर इंफॉर्मेशन फाइल (CIF) कोड जैसी बेहद निजी जानकारियां शामिल हैं। इसके अलावा लोन और लीड रिकॉर्ड्स से जुड़ा तकनीकी मेटाडेटा भी इस डेटा में मौजूद था, जिसका इस्तेमाल अक्सर साइबर अपराधी फिशिंग और सोशल इंजीनियरिंग अटैक के लिए करते हैं।
क्या बैंक खाते खाली हो सकते हैं? SBI ने आधिकारिक बयान में दिया जवाब
मामला सामने आने के बाद सबसे बड़ा सवाल यही था कि क्या प्रभावित ग्राहकों के बैंक खातों में जमा पैसे पर कोई सीधा खतरा है? इस पर स्टेट बैंक ऑफ इंडिया ने साफ तौर पर कहा कि बैंक के मुख्य कामकाज (Core Banking Operations) पर इस घटना का कोई भौतिक या वित्तीय असर नहीं पड़ा है। बैंक के सिस्टम पूरी तरह सामान्य तरीके से काम कर रहे हैं। आधिकारिक जानकारी के मुताबिक, जो डेटा बाहर आया है उसमें ग्राहकों के नेट बैंकिंग पासवर्ड, यूपीआई पिन (UPI PIN), एटीएम पिन या ओटीपी (OTP) जैसी कोई भी ऑथेंटिकेशन से जुड़ी जानकारी शामिल नहीं है। इसका मतलब यह है कि सिर्फ इस लीक हुए डेटा के जरिए कोई भी हैकर सीधे किसी ग्राहक के खाते से पैसे नहीं निकाल सकता। हालांकि, साइबर सुरक्षा विशेषज्ञों का मानना है कि नाम, मोबाइल नंबर और पते जैसी जानकारी का सहारा लेकर जालसाज ग्राहकों को बैंक अधिकारी बनकर फोन कर सकते हैं और उन्हें फर्जी लोन या केवाईसी अपडेट का झांसा देकर ठगी का शिकार बनाने की कोशिश कर सकते हैं।
जांच के लिए स्वतंत्र एजेंसी तैनात, CERT-In के दिशा-निर्देशों पर एक्शन
एसबीआई ने मामले की गंभीरता को देखते हुए आपातकालीन साइबर इंसीडेंट रिस्पॉन्स प्रोटोकॉल लागू कर दिया है। बैंक ने स्पष्ट किया है कि लीक हुए डेटा की प्रामाणिकता, उसकी पूरी परिधि और उस स्रोत की पहचान करने के लिए एक विस्तृत जांच कराई जा रही है। इसके लिए CERT-In से मान्यता प्राप्त एक स्वतंत्र बाहरी साइबर सुरक्षा एजेंसी को तकनीकी ऑडिट और फोरेंसिक जांच का जिम्मा सौंपा गया है। शुरुआती आकलन के मुताबिक, हैकर्स ने सिस्टम में किसी कमजोर लिंक या एपीआई कॉन्फिगरेशन की खामी का फायदा उठाकर यह डेटा हासिल किया हो सकता है। बैंक नियामक नियमों के तहत सभी अनिवार्य कदम उठा रहा है और अपने आंतरिक फायरवॉल व डेटा मॉनिटरिंग सिस्टम को और अधिक कड़ा कर दिया है, ताकि भविष्य में इस तरह की सेंधमारी को पूरी तरह रोका जा सके।
आम खाताधारकों को बरतनी होंगी ये जरूरी सावधानियां
हालांकि बैंक ने किसी भी सीधे वित्तीय नुकसान से इनकार किया है, लेकिन जब भी किसी ग्राहक का निजी डेटा सार्वजनिक डोमेन में आता है, तो साइबर ठगी का जोखिम कई गुना बढ़ जाता है। ऐसे समय में खाताधारकों को अतिरिक्त सतर्कता बरतने की सख्त जरूरत है। अगर आपके पास बैंक के नाम से कोई ऐसा कॉल, मैसेज या वॉट्सऐप नोटिफिकेशन आता है जिसमें पैन कार्ड अपडेट करने, बिजली बिल पेंडिंग होने या रिवॉर्ड पॉइंट कैश कराने के नाम पर लिंक पर क्लिक करने को कहा जाए, तो उस पर भूलकर भी भरोसा न करें। हमेशा याद रखें कि बैंक का कोई भी कर्मचारी फोन पर आपसे ओटीपी, पासवर्ड या सीवीवी नंबर नहीं मांगता। अपने बैंकिंग पासवर्ड को समय-समय पर बदलते रहें, टू-फैक्टर ऑथेंटिकेशन ऑन रखें और किसी भी अनजान कॉल पर अपनी वित्तीय जानकारी साझा करने से बचें। यदि किसी खाते में कोई संदिग्ध लेन-देन दिखाई दे, तो तुरंत बैंक के आधिकारिक हेल्पलाइन नंबर 1930 पर या नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल पर शिकायत दर्ज कराएं।